AI主導のセキュリティ運用改革
AI SOCサービス
サービス概要
AI SOC概要
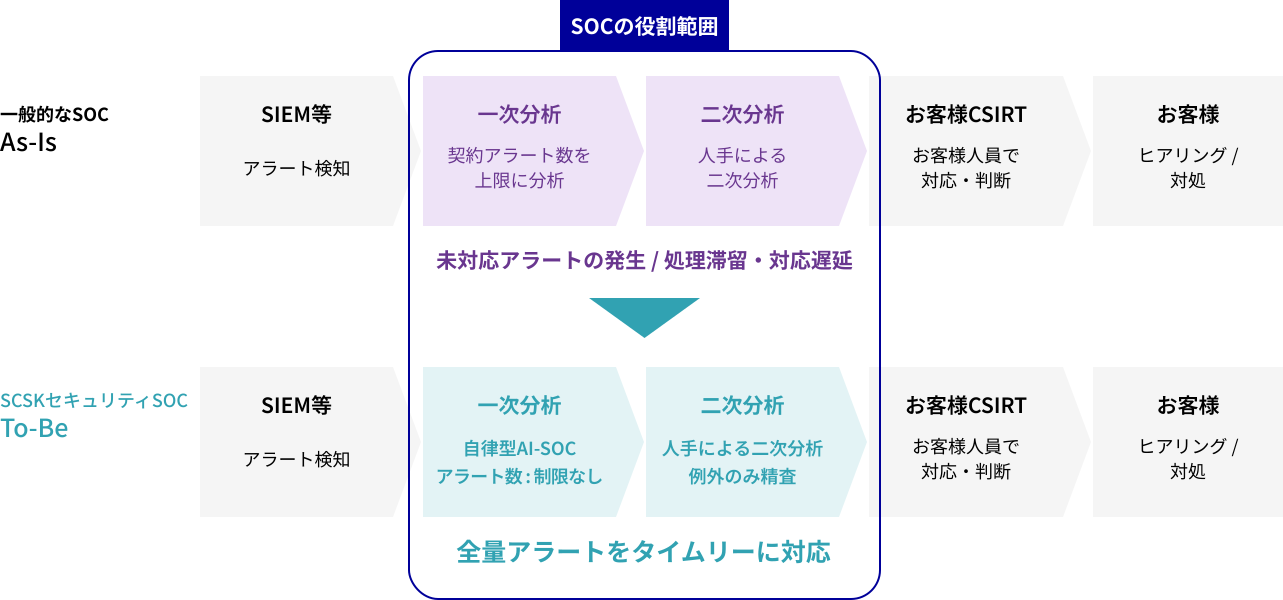
AI SOCとは、自律型AIによる高速トリアージ・自動分析により、膨大なセキュリティアラートを24時間365日体制で迅速分析・対応する次世代SOCサービスです。従来の人海戦術型SOCから脱却し、迅速かつ高品質なインシデント対応でお客様のセキュリティ運用負荷の大幅な削減と高度化を支援します。
エンドポイント/サーバ/クラウド/ネットワーク
(SIEM/EDR・XDR)
アラートを検知
平均2分/約95%を自動クローズ
24時間365日 監視・対応
AI SOCが必要な背景
従来の有人SOC、マネージドサービスでは以下のような課題がございます。
人手依存の限界
専用人員をいくら増やしても検知量の伸びには追随できず、運用品質は担当者のスキルと稼働状況に左右される。
コストとアラート量の連動
監視対象と検知件数の増加が、そのまま要員数と委託費用の増加に直結する構造。対応範囲を広げるほどコストが積み上がる。
多くのお客様では「検知」はできており、ボトルネックは検知後の「分析(トリアージ)」に集中しております。
検知
SIEM等のセキュリティ製品が膨大なアラートを生成
トリアージ
人手で1件ずつ精査
平均1~2時間/件
対応・封じ込め
影響範囲の特定と
復旧アクション
報告
インシデント報告と
再発防止
トリアージが人手である限り、以下の3つはトレードオフから逃れられない
スピード
分析を急げば精度が落ちる。
精度を求めれば時間がかかる。
カバレッジ
全量を見ようとすれば人員が必要。
人員を絞ればアラートの重要度(低)は切り捨てになる。
コスト
品質とカバレッジを上げるほど
人件費・委託費が線形に増える。
特長
数字で理解するAI SOCサービスの特徴
アラートの全量分析
重要度が高いと判定されたアラートを含め、全てのアラートを分析
圧倒的な分析速度
セキュリティ運用の一次分析を平均2分で実行
自律性
人手を介さずAIが分析を完了しクローズした割合。
人間の関与
(エスカレーション率)
人間による精査が必要と判断され、アナリストへ引き継がれた割合
※ SCSKセキュリティ実証実験の結果に基づく。週3万件のアラートをベースに算定
※ 上記の検証結果はSCSKセキュリティ自社環境における結果であり、効果を保証するものではありません。実際の効果はお客様環境や監視対象により異なります
価値
AI SOCによるセキュリティ運用変革
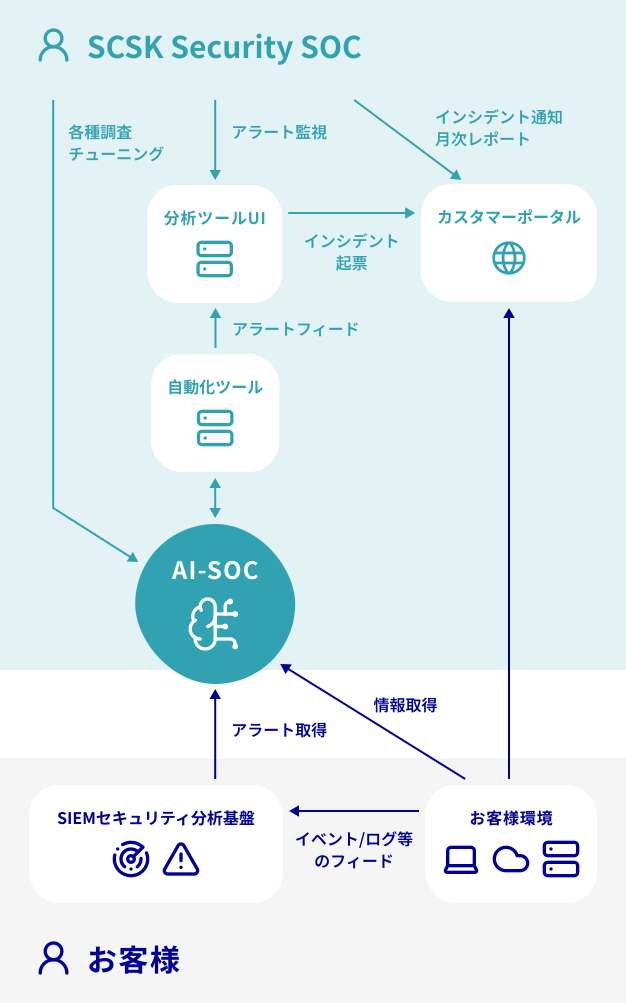
提供イメージ
AI SOCサービス提供イメージ
24時間365日の監視・分析・対応を行うマネージドセキュリティサービスです。SIEMやEDR/XDRといったお客様の既存の検知基盤を置き換えることなく、その後段の分析工程を補完する構成のため、これまでの投資を活かしたまま導入いただけます。
サービス内容
リアルタイム
セキュリティ分析
24/365 体制でログとアラートを常時分析し、脅威を早期に特定
分析ルール・
ポリシーチューニング
誤検知を継続的に低減し、
貴社環境に最適化
重要インシデント対応
緊急度の高い事象を貴社へ通知し、封じ込め・復旧をご支援
月次報告書作成・報告会
検知傾向と対応実績を可視化し、改善点を定例でご報告
サービス提供イメージ